Kurumların Ağ ve Siber Güvenlik Yaklaşımını Nasıl Değiştiriyor?
Geleneksel Ağ Güvenliği Artık Yeterli mi?
Dijital dönüşümle birlikte kurumların çalışma biçimleri önemli ölçüde değişti. Çalışanlar artık yalnızca şirket ofislerinden değil; evlerinden, farklı şehirlerden, fabrikalardan ve mobil cihazları üzerinden de kurumsal sistemlere erişiyor. ERP uygulamaları, bulut platformları, SaaS çözümleri ve şirket içi sunucular aynı iş süreçlerinin parçaları hâline geliyor.
Bu değişim, geleneksel ağ ve güvenlik mimarilerinin yeniden değerlendirilmesini zorunlu kılıyor.
Geçmişte şirket ağını bir güvenlik duvarının arkasında tutmak, uzak çalışanları VPN üzerinden iç ağa bağlamak ve internet trafiğini merkezî bir noktadan geçirmek yaygın bir yaklaşımdı. Ancak bulut uygulamalarının yaygınlaşması, dağıtık çalışma modelleri ve artan siber saldırılar, bu yapının yönetimini daha karmaşık hâle getirdi.
İşte bu noktada Secure Access Service Edge (SASE), yani Güvenli Erişim Hizmet Kenarı yaklaşımı öne çıkıyor.
SASE, ağ bağlantısı ve siber güvenlik yeteneklerini bulut tabanlı, bütünleşik bir mimaride bir araya getirerek kullanıcıların, cihazların ve uygulamaların güvenli biçimde birbirine erişmesini amaçlar.

SASE Nedir?
SASE, ağ hizmetleri ile güvenlik servislerini tek bir mimari yaklaşım altında birleştiren bir çözümdür. Kullanıcıların nerede bulunduğundan bağımsız olarak kurumsal kaynaklara güvenli, kontrollü ve performanslı erişim sağlamayı hedefler.
SASE yaklaşımında güvenlik yalnızca şirket merkezindeki veri merkezinde veya güvenlik duvarında konumlandırılmaz. Bunun yerine güvenlik politikaları, bulut tabanlı hizmetler üzerinden kullanıcıya, cihaza ve erişilmek istenen kaynağa yakın noktalarda uygulanabilir.
Örneğin İstanbul’daki merkez ofiste çalışan bir personel ile başka bir şehirdeki fabrikadan ERP sistemine bağlanan bir çalışan, aynı kurumsal güvenlik politikaları çerçevesinde erişim sağlayabilir. Benzer şekilde evinden çalışan bir kullanıcı da şirketin SaaS uygulamalarına erişirken kimlik doğrulama, erişim kontrolü ve güvenlik denetimlerinden geçirilebilir.
Buradaki temel yaklaşım şudur:
Kullanıcının nerede olduğu değil, kim olduğu, hangi cihazı kullandığı, hangi kaynağa erişmek istediği ve bu erişimin ne kadar güvenilir olduğu önemlidir.
SASE Hangi Teknolojileri Bir Araya Getirir?
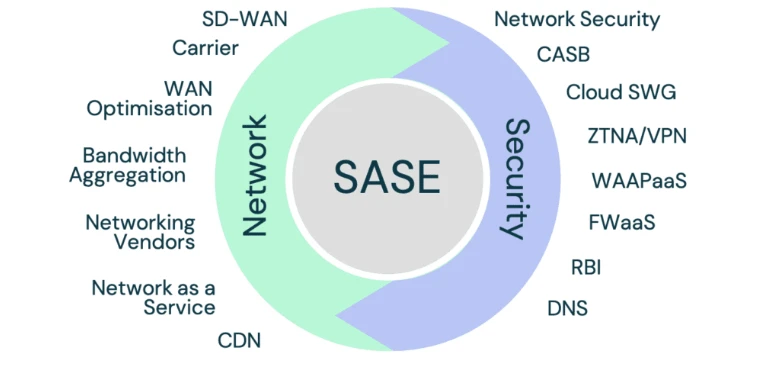
SASE, tek başına bir güvenlik ürünü değildir. Birbirini tamamlayan ağ ve güvenlik teknolojilerinden oluşan bir mimaridir.
1. SD-WAN (Software-Defined Wide Area Network)
SD-WAN, farklı lokasyonlar arasındaki ağ bağlantılarının yazılım tabanlı politikalarla yönetilmesini sağlar.
Özellikle birden fazla şubesi, fabrikası veya veri merkezi bulunan kurumlarda internet, MPLS ve diğer WAN bağlantılarının daha esnek yönetilmesine yardımcı olur.
Başlıca katkıları:
- Lokasyonlar arasındaki trafik yönetimini kolaylaştırmak.
- Uygulama önceliklerine göre trafik yönlendirmek.
- Bağlantı kalitesini ve kullanılabilirliğini artırmaya yardımcı olmak.
- Ağ yönetimini merkezîleştirmek.
Örneğin bir fabrikada ERP trafiğine, üretim sistemlerine ve görüntülü toplantılara farklı öncelikler tanımlanabilir. Uygun tasarım yapıldığında kritik iş uygulamalarının bağlantı kalitesi iyileştirilebilir.
2. SWG (Secure Web Gateway)
Secure Web Gateway, kullanıcıların internet erişimini güvenlik politikalarına göre denetler.
Zararlı web siteleri, kimlik avı sayfaları, riskli indirmeler ve kurum politikalarına aykırı internet kullanımı gibi konularda koruma sağlayabilir.
Örneğin bir çalışanın zararlı yazılım dağıtan bir internet sitesine erişmesi engellenebilir veya belirli dosya indirme türleri denetlenebilir.
3. CASB (Cloud Access Security Broker)
CASB, kurumların kullandığı bulut uygulamalarının güvenliğini ve kullanımını kontrol etmeye yardımcı olur.
Microsoft 365, Salesforce ve benzeri SaaS hizmetlerinde veri paylaşımı, kullanıcı erişimi ve güvenlik politikalarının uygulanması gibi ihtiyaçlara yönelik kontroller sağlayabilir.
CASB’nin önemli kullanım alanlarından biri, çalışanların kurumsal verileri kontrolsüz biçimde kişisel bulut hesaplarına aktarmasını önlemeye yardımcı olmaktır.
4. ZTNA (Zero Trust Network Access)
Zero Trust Network Access, yani Sıfır Güvenli Ağ Erişimi, kullanıcılara ve cihazlara yalnızca doğrulanmış kimlik ve erişim politikaları kapsamında belirli uygulamalara erişim verilmesini sağlar.
Geleneksel VPN yaklaşımında kullanıcıya zaman zaman geniş bir iç ağ erişimi sunulabilir. ZTNA ise erişimi belirli uygulamalarla sınırlandırmayı ve gereksiz ağ erişimini azaltmayı amaçlar.
Örneğin bir ERP danışmanına yalnızca ihtiyaç duyduğu ERP uygulamasına erişim verilebilir; şirketin diğer sunucularına ve ağ segmentlerine erişim otomatik olarak açılmaz.
5. FWaaS (Firewall as a Service)
FWaaS, güvenlik duvarı işlevlerinin hizmet olarak sunulmasını ifade eder.
Ağ trafiğinin güvenlik kurallarına göre kontrol edilmesini, erişim politikalarının uygulanmasını ve desteklenen mimarilerde gelişmiş trafik denetimlerinin merkezî biçimde yönetilmesini sağlar.
Böylece kurumlar, güvenlik duvarı politikalarını yalnızca fiziksel cihazların bulunduğu merkezlerde değil, SASE hizmet mimarisinin desteklediği farklı erişim noktalarında da uygulayabilir.
6. DLP (Data Loss Prevention)
DLP, hassas kurumsal verilerin yetkisiz kişilerle paylaşılmasını veya kurum dışına çıkarılmasını önlemeye yardımcı olur.
Kimlik bilgileri, müşteri verileri, finansal bilgiler ve ticari sırlar gibi verilerin korunmasında önemli rol oynar.
DLP, her SASE çözümünde aynı kapsamda bulunmayabilir. Bazı yetenekler doğrudan platforma dâhil edilirken bazıları ek lisans veya entegrasyon gerektirebilir.
SASE Mimarisi Nasıl Çalışır?
SASE mimarisinde kullanıcılar, cihazlar ve farklı lokasyonlar; bulut tabanlı ağ ve güvenlik hizmetleri üzerinden kurumsal kaynaklara erişir.
Basitleştirilmiş bir örnek üzerinden düşünelim:
- Kullanıcı, şirket bilgisayarından ERP sistemine erişmek ister.
- Kimliği ve erişim yetkileri kontrol edilir.
- Cihazın güvenlik durumu ve tanımlanmış erişim politikaları değerlendirilir.
- İstek, ilgili ağ ve güvenlik kontrollerinden geçirilir.
- Yetkili erişim sağlanır; uygun olmayan istekler engellenir.
- Uygun kayıtlar ve güvenlik olayları izleme sistemlerine aktarılır.
Bu kontrollerin kapsamı, seçilen ürünlere ve mimari tasarıma göre değişir. SASE kullanılması, bütün risklerin otomatik olarak ortadan kalktığı anlamına gelmez.
SASE ve Geleneksel Ağ Güvenliği Arasındaki Farklar
| Kriter | Geleneksel yaklaşım | SASE yaklaşımı |
|---|---|---|
| Güvenlik mimarisi | Çoğunlukla merkezî veri merkezi ve çevre güvenliği odaklı | Dağıtık, bulut tabanlı hizmetlerle bütünleşik |
| Uzak kullanıcı erişimi | Genellikle VPN merkezli | ZTNA ve diğer erişim yöntemleriyle uygulama odaklı olabilir |
| Şube bağlantıları | Ayrı WAN ve güvenlik bileşenleri kullanılabilir | SD-WAN ve güvenlik servisleri birlikte yönetilebilir |
| Bulut uygulamaları | Ek güvenlik ürünleri ve entegrasyonlar gerekebilir | Bulut erişim kontrolleri mimariye dâhil edilebilir |
| Politika yönetimi | Farklı cihaz ve konsollara dağılabilir | Uygun platformlarda merkezîleştirilebilir |
| Ölçeklenebilirlik | Yeni lokasyonlar için ek altyapı yatırımı gerekebilir | Hizmet tabanlı kapasite artırımı mümkün olabilir |
Burada önemli bir ayrıntı var: SASE, her kurum için bütün fiziksel ağ cihazlarının ortadan kaldırılması anlamına gelmez. Kurumlar mevcut güvenlik duvarlarını, yerel ağ kontrollerini ve veri merkezi güvenliğini SASE ile birlikte kullanabilir.
SASE ile Zero Trust Arasındaki İlişki
SASE ve Zero Trust birbiriyle yakından ilişkili olmakla birlikte aynı kavramlar değildir.
Zero Trust, hiçbir kullanıcıya veya cihaza yalnızca ağın içinde bulunduğu için otomatik olarak güvenilmemesi gerektiğini savunan bir güvenlik yaklaşımıdır.
SASE ise bu yaklaşımın uygulanmasına yardımcı olabilecek ağ ve güvenlik servislerini bir araya getirir.
Örneğin bir kullanıcı şirket ağına bağlanmış olsa bile hassas bir uygulamaya erişebilmek için ayrıca kimlik doğrulama, yetkilendirme ve gerektiğinde cihaz güvenliği kontrollerinden geçebilir.
Bu yaklaşım, özellikle ayrıcalıklı hesapların ele geçirilmesi, uzaktan erişim riskleri ve yatay ağ hareketleri gibi tehditlerin sınırlandırılmasında önemlidir.
SASE Kurumlara Hangi Avantajları Sağlar?
1. Daha bütünleşik güvenlik yönetimi
Farklı lokasyonlar, uzaktan çalışanlar ve bulut uygulamaları için ortak güvenlik politikaları uygulanabilir. Birden fazla yönetim konsolunun yarattığı operasyonel karmaşıklık azaltılabilir.
2. Uzaktan erişimin kontrol altına alınması
Çalışanların ve iş ortaklarının kurumsal kaynaklara erişimi, kullanıcı ve uygulama bazında sınırlandırılabilir. Bu durum özellikle dış kaynak kullanımı ve üçüncü taraf erişimlerinde değerlidir.
3. Bulut uygulamalarına daha kontrollü erişim
SaaS uygulamalarına erişim, veri paylaşımı ve internet trafiği ortak güvenlik politikalarıyla yönetilebilir.
4. Şube ve fabrika bağlantılarının iyileştirilmesi
SD-WAN ile birlikte kullanıldığında bağlantı yönetimi sadeleştirilebilir ve uygulama performansının iyileştirilmesine yardımcı olunabilir.
5. Operasyonel verimlilik
Ağ ve güvenlik politikalarının daha merkezî yönetilmesi, IT ekiplerinin farklı sistemler arasında manuel işlem yapma ihtiyacını azaltabilir.
6. Ölçeklenebilirlik
Yeni bir ofis, fabrika veya uzaktan çalışma grubu devreye alındığında uygun SASE hizmetleri mevcut mimariye daha kolay dâhil edilebilir. Ancak maliyet ve kapasite planlaması yine de dikkatle yapılmalıdır.
SASE’nin Dezavantajları ve Dikkat Edilmesi Gerekenler
SASE’nin avantajları kadar sınırlamaları da değerlendirilmelidir.
İnternet bağlantısına bağımlılık: Bulut tabanlı erişim servislerine ulaşmak için güvenilir bağlantılar gerekir. Bağlantı kesintilerinin iş süreçlerine etkisi ayrıca planlanmalıdır.
Gecikme ve performans: Trafiğin yanlış noktaya yönlendirilmesi, ERP ve üretim uygulamalarında gecikmeye neden olabilir. Kullanıcıya yakın servis noktaları, yönlendirme politikaları ve uygulama testleri önemlidir.
Üreticiye bağımlılık: Birden fazla güvenlik işlevinin aynı platformda toplanması yönetimi kolaylaştırabilir; ancak sağlayıcı değişikliği, veri taşınabilirliği ve lisans koşulları dikkatle değerlendirilmelidir.
Lisans ve toplam sahip olma maliyeti: Kullanıcı sayısı, trafik hacmi, şube sayısı, ek güvenlik modülleri ve destek hizmetleri maliyeti etkileyebilir. SASE her zaman mevcut altyapıdan daha ucuz değildir.
Mevcut sistemlerle entegrasyon: Kimlik yönetimi, SIEM, EDR/XDR, veri merkezi güvenliği, yerel ağlar ve eski uygulamalarla entegrasyon planlanmalıdır.
Üretim ortamlarının özel gereksinimleri: Fabrikalardaki OT, SCADA ve endüstriyel kontrol sistemleri için gecikme, süreklilik ve güvenli segmentasyon kritik önemdedir. Bu sistemler değerlendirme yapılmadan doğrudan bulut tabanlı erişim modeline taşınmamalıdır.
SASE ile SSE Arasındaki Fark Nedir?
SASE ile sıkça karıştırılan bir diğer kavram da Security Service Edge (SSE), yani Güvenlik Hizmet Kenarı’dır.
SSE ağırlıklı olarak güvenlik servislerine odaklanır. SWG, CASB ve ZTNA gibi yetenekleri kapsayabilir. SASE ise bu güvenlik yeteneklerini SD-WAN gibi ağ servisleriyle birlikte ele alan daha geniş bir mimari yaklaşımıdır.
Kısaca:
- SSE: Güvenlik servisleri odaklı yaklaşım.
- SASE: Ağ ve güvenlik servislerini birlikte ele alan yaklaşım.
Piyasadaki ürünlerin kapsamı değişebildiği için yalnızca ürünün adına bakmak yerine hangi işlevlerin gerçekten sunulduğunu incelemek gerekir.
SASE Hangi Kurumlar İçin Uygundur?
SASE özellikle aşağıdaki özelliklere sahip kurumlarda değerlendirilebilir:
- Birden fazla şehirde ofisi veya fabrikası bulunan şirketler.
- Uzaktan ve hibrit çalışma modeliyle faaliyet gösteren işletmeler.
- Bulut ve SaaS uygulamalarını yoğun kullanan kurumlar.
- İş ortaklarına veya dış kaynak personeline kontrollü erişim vermesi gereken şirketler.
- Farklı ağ ve güvenlik çözümlerini daha bütünleşik yönetmek isteyen IT ekipleri.
- Güvenlik politikalarını standartlaştırmayı hedefleyen çok lokasyonlu organizasyonlar.
Bununla birlikte küçük bir işletmenin ihtiyaçları ile binlerce çalışanı ve farklı üretim tesisleri bulunan bir grubun gereksinimleri aynı değildir. SASE kararı, kurumun mevcut altyapısı, riskleri, bütçesi ve operasyonel öncelikleri doğrultusunda verilmelidir.
SASE Projesine Nereden Başlamalı?
SASE projesine doğrudan ürün seçerek başlamak yerine mevcut durumun analiz edilmesi daha sağlıklı olacaktır.
1. Mevcut altyapıyı envanterleyin.
Firewall, VPN, WAN, SD-WAN, internet çıkışları, kimlik yönetimi, uç nokta güvenliği ve bulut uygulamalarını değerlendirin.
2. Erişim ihtiyaçlarını belirleyin.
Hangi kullanıcıların hangi uygulamalara, hangi lokasyonlardan ve hangi cihazlarla eriştiğini ortaya çıkarın.
3. Risk analizi yapın.
Yetkisiz erişim, çalınmış kimlik bilgileri, veri sızıntısı, fidye yazılımı ve üçüncü taraf erişimi gibi riskleri önceliklendirin.
4. İş gereksinimlerini tanımlayın.
ERP, MES, üretim sistemleri, dosya sunucuları, SaaS uygulamaları ve kritik iş süreçleri için performans ve erişilebilirlik beklentilerini belirleyin.
5. Pilot uygulama gerçekleştirin.
Önce sınırlı bir kullanıcı grubu veya uygun bir lokasyonla başlayın. Güvenlik, performans, kullanıcı deneyimi ve operasyonel yükü ölçün.
6. Toplam maliyeti hesaplayın.
Lisanslar, internet bağlantıları, geçiş çalışmaları, destek, eğitim ve mevcut ürünlerin devreden çıkarılma maliyetlerini birlikte değerlendirin.
7. Kademeli geçiş planı oluşturun.
Kritik sistemler için geri dönüş planı, kesinti senaryoları, yedek bağlantılar ve olay müdahale prosedürleri hazırlayın.
Örnek Senaryo: Dört Lokasyonlu Bir Üretim Şirketinde SASE
Merkez ofisi, iki fabrikası ve bir bölge ofisi bulunan bir şirket düşünelim. Çalışanlar ERP’ye, üretim ekipleri MES sistemine, yöneticiler bulut uygulamalarına erişiyor. IT ekibi ise zaman zaman uzaktan sunuculara bağlanıyor.
Geleneksel yapıda her lokasyonda farklı güvenlik politikaları bulunabilir. VPN erişimleri geniş tutulmuş olabilir ve bulut uygulamalarının kullanımı merkezî olarak izlenemeyebilir.
Bu şirket, SASE değerlendirmesi kapsamında:
- Lokasyonlar arası bağlantıları SD-WAN ile yönetebilir.
- Uzaktan çalışanlara ZTNA üzerinden yalnızca ihtiyaç duydukları uygulamalara erişim sağlayabilir.
- İnternet erişimini SWG politikalarıyla denetleyebilir.
- Bulut uygulamalarında CASB ve DLP kontrollerini değerlendirebilir.
- Güvenlik olaylarını merkezî izleme altyapısına aktarabilir.
Ancak üretim hatları ve OT sistemleri için ayrı bir mimari değerlendirme yapılmalıdır. Kritik üretim trafiğinin kesintisiz çalışması, yerel ağ kontrolleri ve gerektiğinde internet bağlantısından bağımsız çalışma kabiliyeti korunmalıdır.
Bu örnekte amaç yalnızca yeni bir güvenlik ürünü kullanmak değil, şirketin tüm lokasyonlarında tutarlı ve ölçülebilir bir erişim güvenliği modeli oluşturmaktır.
SASE Bir Ürün Değil, Mimari Bir Dönüşümdür
SASE, kurumların değişen çalışma modellerine ve bulut kullanımına uyum sağlaması için ağ ve güvenlik servislerini bir araya getiren önemli bir mimari yaklaşımdır.
Doğru tasarlandığında güvenlik politikalarının standartlaştırılmasına, uzaktan erişimin kontrol edilmesine, bulut uygulamalarının daha güvenli kullanılmasına ve ağ yönetiminin sadeleştirilmesine yardımcı olabilir.
Bununla birlikte SASE, tek başına bütün siber güvenlik sorunlarını çözmez. Kimlik güvenliği, uç nokta koruması, yedekleme, felaket kurtarma, güvenlik izleme ve kullanıcı farkındalığı gibi alanlarla birlikte ele alınmalıdır.
Şirketimizin ağ ve güvenlik mimarisi, çalışanlarımızın ve uygulamalarımızın bugün nerede bulunduğuna bakılmaksızın güvenli, yönetilebilir ve sürdürülebilir erişim sağlayabiliyor mu?
SASE yaklaşımını değerlendirmek, bu soruya yalnızca teknolojik değil, aynı zamanda operasyonel ve stratejik bir yanıt oluşturmanın da başlangıcı olabilir.
Dijital dönüşümün sürdürülebilir olması için yalnızca sistemleri birbirine bağlamak yeterli değildir. Bu bağlantıların güvenli, izlenebilir ve iş sürekliliğini destekleyecek şekilde tasarlanması gerekir. SASE, modern kurumların ağ ve siber güvenlik stratejilerini yeniden değerlendirmesi için dikkate değer bir seçenektir.